
Die Caesar-Verschlüsselung erklärt
Die Caesar-Verschlüsselung ist die älteste Verschlüsselung mit einem berühmten Namen und die erste, die die meisten Menschen kennenlernen. Sie ist einfach genug, um sie im Kopf auszuführen, und schwach genug, um sie in Minuten zu brechen, und genau diese Kombination macht sie zum idealen Ort, um die beiden Grundideen der Kryptographie bei der Arbeit zu sehen: einen geheimen Schlüssel, der eine Nachricht in Unsinn verwandelt, und die Muster, mit denen ein Angreifer sie trotzdem lesen kann.

Caesars Verschlüsselung
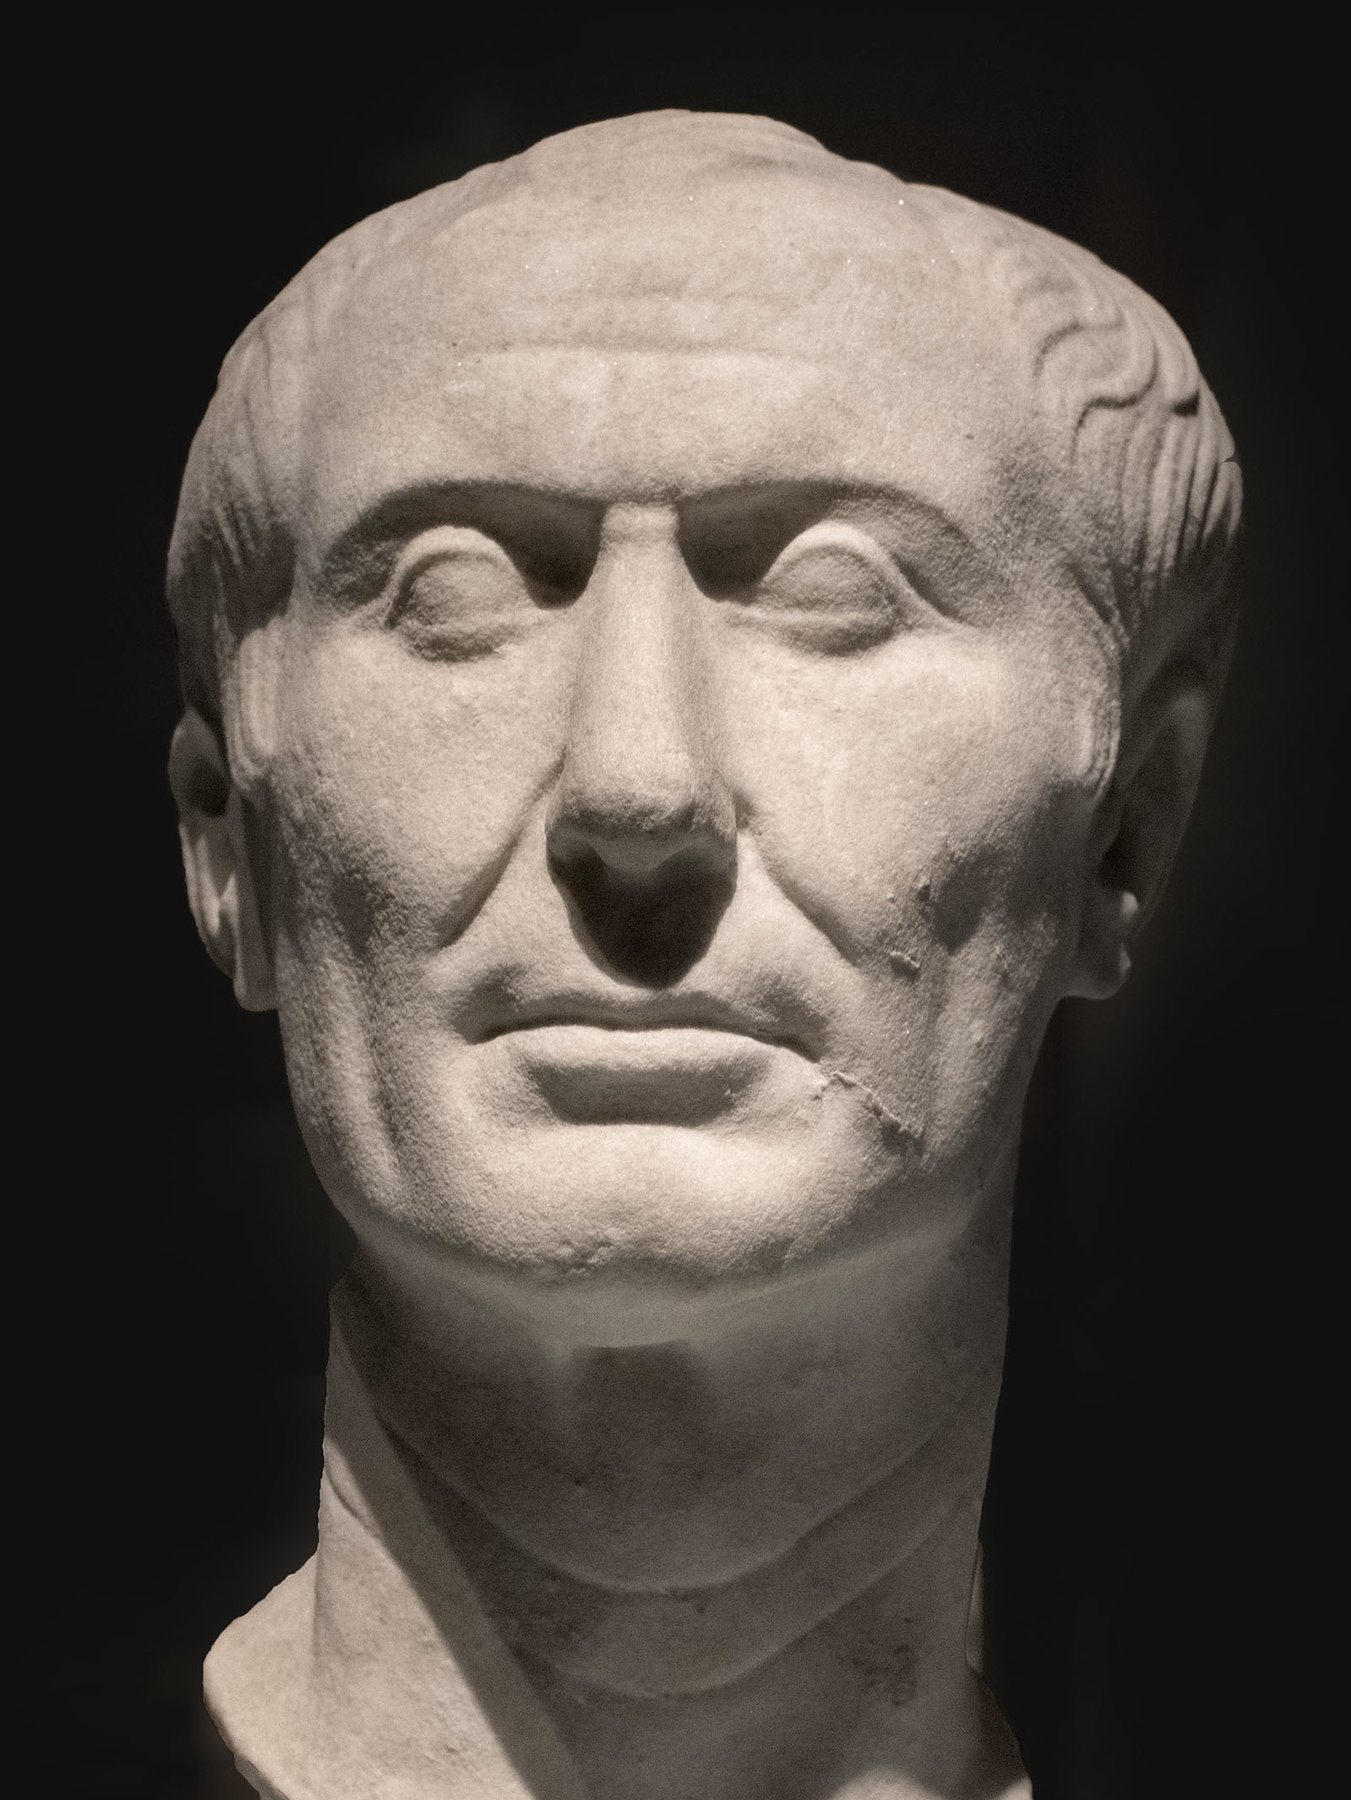
Der römische Geschichtsschreiber Sueton berichtete, dass Julius Caesar, wenn er etwas Vertrauliches mitzuteilen hatte, so schrieb, dass die Reihenfolge der Buchstaben nicht zu erkennen war: Er ersetzte jeden Buchstaben durch den, der drei Stellen weiter steht, D für A und so fort. Sein Nachfolger Augustus soll eine Verschiebung um eins verwendet haben. Jede feste Verschiebung von 1 bis 25 funktioniert genauso, und die Verschiebung ist der Schlüssel. Auf einer Chiffrierscheibe, zwei Ringen aus Buchstaben, ist der Schlüssel einfach, wie weit der innere Ring gedreht ist.
Die Arithmetik des Verschiebens
Nummerieren Sie die Buchstaben von A = 0 bis Z = 25. Verschlüsseln mit dem Schlüssel k macht aus dem Buchstaben x den Wert (x + k) mod 26, und Entschlüsseln macht daraus wieder (x − k) mod 26: Das ist die Arithmetik einer Uhr mit 26 Stunden. Weil das Alphabet 26 Buchstaben hat, ist eine Verschiebung um 13 ihre eigene Umkehrung, und deshalb kann ROT13 eine Pointe sowohl verbergen als auch enthüllen. Eine Verschiebung um 26 oder um 0 ändert nichts, also gibt es 25 brauchbare Schlüssel.
Brechen mit roher Gewalt
Eine Verschlüsselung ist nur so stark wie der Aufwand, ihre Schlüssel durchzuprobieren. Bei 25 Schlüsseln kann ein Angreifer jede mögliche Entschlüsselung aufschreiben und nachsehen, welche einen Sinn ergibt; mit einem Computer dauert das weniger als eine Millisekunde. Moderne Verschlüsselungen wie AES haben 2¹²⁸ oder mehr Schlüssel, so viele, dass es mit keinem Computer, der je gebaut werden könnte, möglich ist, sie alle auszuprobieren. Ein großer Schlüsselraum ist die erste Voraussetzung einer sicheren Verschlüsselung.
Häufigkeitsanalyse
Im 9. Jahrhundert beschrieb der arabische Philosoph und Wissenschaftler al-Kindi eine Methode, bei der man keine Schlüssel erraten muss: Man zählt, wie oft jeder Buchstabe im Geheimtext vorkommt, und vergleicht das damit, wie oft Buchstaben in der Sprache vorkommen. Im Englischen ist etwa jeder achte Buchstabe ein E, während J, Q, X und Z selten sind. Eine Caesar-Verschlüsselung verschiebt dieses Muster nur, also ist die höchste Spitze im Geheimtext sehr wahrscheinlich E, und die Verschiebung ergibt sich sofort. Die Methode bricht auch jede Verschlüsselung, die einen Buchstaben immer durch dasselbe Symbol ersetzt, wie durcheinandergewürfelt das Alphabet auch sein mag.
Bewertung mit Chi-Quadrat
Damit ein Computer beurteilen kann, welche Entschlüsselung einer Sprache am ähnlichsten ist, vergleicht man ihre Buchstabenzahlen mit den Zahlen, die man nach der Sprache erwarten würde. Die Chi-Quadrat-Statistik addiert für jeden Buchstaben das Quadrat der Differenz zwischen beobachteter und erwarteter Anzahl, geteilt durch die erwartete Anzahl. Ein Text, der gut zur Sprache passt, erhält einen niedrigen Wert; Kauderwelsch einen hohen. Ordnet man alle 26 Verschiebungen nach diesem Wert, steht die richtige fast immer an erster Stelle, sobald der Text ein paar Dutzend Buchstaben hat.
Verschlüsselungen, die sich wehrten
Die Häufigkeitsanalyse zwang die Erfinder von Verschlüsselungen, die Häufigkeiten zu verbergen. Homophone Verschlüsselungen gaben häufigen Buchstaben mehrere Symbole. Die Vigenère-Verschlüsselung des 16. Jahrhunderts verwendete ein Schlüsselwort, um auf jeden Buchstaben der Reihe nach eine andere Caesar-Verschiebung anzuwenden, und galt dreihundert Jahre lang als die unentzifferbare Verschlüsselung, bis Charles Babbage und Friedrich Kasiski zeigten, wie man die Länge des Schlüsselworts findet und dann jede Verschiebung einzeln bricht, wiederum mit Häufigkeitsanalyse. Rotormaschinen wie die Enigma gingen noch weiter, und die moderne Kryptographie ersetzte Buchstaben ganz durch Mathematik.
Caesar-Verschlüsselungen in der Geschichte
So schwach sie ist, wurde die Verschiebechiffre weit länger für echte Geheimnisse verwendet, als sie es verdiente. Maria Stuart wurde 1586 aufgrund von Briefen in einer raffinierteren Substitutionschiffre verurteilt, die mit Häufigkeitsanalyse gebrochen worden war. Noch Anfang des 20. Jahrhunderts schickten Armeen Nachrichten in einfachen Verschiebechiffren, und 2006 wurde der sizilianische Mafiaboss Bernardo Provenzano unter anderem durch Notizen gefasst, in denen jeder Buchstabe als Zahl geschrieben war, die um drei höher war als seine Stelle im Alphabet.
Selbst ausprobieren
Öffnen Sie den Caesar-Knacker, um eigene Nachrichten zu verschlüsseln und zu entschlüsseln, die Chiffrierscheibe zu drehen und Nachrichten ohne ihren Schlüssel zu brechen. Das Diagramm zeigt die Buchstaben des Ergebnisses im Vergleich zu den Häufigkeiten der gewählten Sprache, sodass Sie zusehen können, wie sich die Spitzen ausrichten, wenn die Verschiebung stimmt, und die Tabelle ordnet alle 26 Verschiebungen nach ihrem Chi-Quadrat-Wert. Probieren Sie das Pangramm-Beispiel aus, um zu sehen, wie sich die Häufigkeitsanalyse mit einem Text schwertut, der jeden Buchstaben einmal verwendet.
Häufig gestellte Fragen
Wird die Caesar-Verschlüsselung noch verwendet?
Nicht für Geheimnisse. ROT13 verbirgt noch immer Spoiler und Rätsellösungen, die Verschlüsselung dient zum Lehren von Kryptographie und modularer Arithmetik, und sie taucht in Rätseln, Escape Rooms und beim Geocaching auf. Alles, was privat bleiben muss, verwendet moderne Verschlüsselungen mit enorm vielen Schlüsseln.
Was ist der Unterschied zwischen einer Caesar-Verschlüsselung und einer Substitutionschiffre?
Eine Caesar-Verschlüsselung ist eine spezielle Substitutionschiffre, bei der das Ersatzalphabet das gewöhnliche, verschobene Alphabet ist. Eine allgemeine Substitutionschiffre kann jede beliebige Umordnung des Alphabets verwenden, was etwa 4 × 10²⁶ Schlüssel ergibt, viel zu viele zum Ausprobieren. Der Häufigkeitsanalyse erliegt sie trotzdem, weil jeder Buchstabe immer durch dasselbe Symbol ersetzt wird.
Wie lang muss ein Text sein, um ihn zuverlässig zu knacken?
Mit dem Chi-Quadrat-Wert genügen im Englischen meist ein paar Dutzend Buchstaben, und ein paar Sätze reichen fast immer. Sehr kurze Texte oder Texte mit einer ungewöhnlichen Buchstabenauswahl können dazu führen, dass eine falsche Verschiebung am besten abschneidet; deshalb zeigt die App die gesamte Rangliste und wie deutlich sich der Sieger abhebt.
Warum unterscheiden sich die Buchstabenhäufigkeiten zwischen Sprachen?
Jede Sprache verwendet ihre Buchstaben anders: E ist der häufigste Buchstabe im Englischen, Deutschen, Französischen und Niederländischen, im Portugiesischen aber ist A am häufigsten, im Spanischen und Italienischen liegt es fast gleichauf mit E, und K, W und Y sind in den romanischen Sprachen selten. Wenn Sie die Sprache der Nachricht wählen, wird der Wert zuverlässiger.
Verwandte Tools
Caesar-Chiffre knacken
Verschlüsseln und entschlüsseln Sie mit einer Caesar-Verschiebung oder ROT13, drehen Sie die Chiffrierscheibe und knacken Sie jede Caesar-Nachricht ohne Schlüssel: alle 26 Verschiebungen, geordnet nach Buchstabenhäufigkeiten in sieben Sprachen.
Visual Morse Code
Turn text into a Morse code design of dots and dashes. Play it as a flashing lamp, copy the code, and save a card for a lesson, a note, or a page.

Passwort-Generator
Kostenloser Passwort-Generator: starke Zufallspasswörter und Passphrasen aus crypto.getRandomValues, mit Länge, Zeichensätzen, Ausschluss verwechselbarer Zeichen, Massengenerierung, Entropie, Stärkeanzeige und Knackzeit. Nichts wird gespeichert oder gesendet.

Modulo-Uhr
Berechnen Sie a mod n, Summen, Produkte, Potenzen, Inverse und Division modulo n mit jedem Schritt ausgeschrieben, und sehen Sie, wie das Ergebnis auf einer Uhr mit n Stunden herumwandert. Auch negative und 30-stellige Zahlen.
Problem des Handlungsreisenden
Setzen Sie bis zu 200 Städte und sehen Sie zu, wie fünf Methoden die kürzeste Rundreise suchen: nächster Nachbar, billigste Einfügung, 2-opt, simulierte Abkühlung und der exakte Held–Karp-Algorithmus.
Bereit, es auszuprobieren?
Öffnen Sie PictorX in Ihrem Browser – keine Installation, zum Starten ist keine Kreditkarte erforderlich.
Caesar-Knacker öffnen