
कुंजियाँ
d कैसे मिलता है: विस्तारित यूक्लिडियन एल्गोरिदम
हर पंक्ति में उसके ऊपर की दो पंक्तियों का आपस में भाग किया जाता है। जिस पंक्ति में शेषफल 1 है, उसका आख़िरी स्तंभ d है (अगर यह ऋणात्मक हो तो इसमें φ(n) जोड़ें)।
| भागफल | शेषफल | e का गुणांक |
|---|
संदेश
नेटवर्क पर भेजा गया
| बिट | वर्ग | m से गुणा |
|---|
कुंजी तोड़ना
RSA एन्क्रिप्शन डेमो
RSA की मदद से कोई भी आपकी सार्वजनिक कुंजी से किसी संदेश पर ताला लगा सकता है, जबकि उसे केवल आप अपनी निजी कुंजी से खोल सकते हैं। इसके पीछे स्कूली अंकगणित की कुछ ही पंक्तियाँ हैं: दो अभाज्य संख्याएँ, एक गुणा, एक शेषफल और एक चतुर व्युत्क्रम। अपनी चुनी हुई अभाज्य संख्याओं से एक कुंजी जोड़ी बनाएँ, किसी संदेश को अक्षर-दर-अक्षर एन्क्रिप्ट और डिक्रिप्ट करें, उस पर हस्ताक्षर करें ताकि कोई भी जाँच सके कि वह आपसे आया है, और फिर हमलावर बनकर n का गुणनखंडन करें और देखें कि असली कुंजियों में सैकड़ों अंक क्यों चाहिए। दो अभाज्य संख्याएँ p और q चुनें, या नई अभाज्य संख्याएँ दबाएँ। ऐप सार्वजनिक कुंजी (e, n) और निजी कुंजी d बनाता है, और दिखाता है कि विस्तारित यूक्लिडियन एल्गोरिदम d कैसे ढूँढता है। कोई संदेश टाइप करें: हर अक्षर सार्वजनिक कुंजी से एन्क्रिप्ट और निजी कुंजी से डिक्रिप्ट किया जाता है। बार-बार वर्ग करके निकाली गई घात देखने के लिए किसी पंक्ति पर क्लिक करें। इसके बजाय निजी कुंजी से हस्ताक्षर करने के लिए हस्ताक्षर करें पर जाएँ, और यह देखने के लिए कि छोटी कुंजियाँ कितनी जल्दी टूटती हैं, n का गुणनखंडन करें दबाएँ।
यह कैसे काम करता है
- दो अभाज्य संख्याएँ p और q दर्ज करें, या कोई आकार चुनकर नई अभाज्य संख्याएँ दबाएँ; ऐप n, φ(n), e और d की गणना करता है, और दिखाता है कि d कैसे मिलता है।
- कोई संदेश टाइप करें और एन्क्रिप्ट करें या हस्ताक्षर करें चुनें। हर अक्षर को एक संख्या में बदलकर mod n में एक घात तक उठाया जाता है; बार-बार वर्ग करने की प्रक्रिया देखने के लिए किसी पंक्ति पर क्लिक करें।
- ईव को n को उसकी दो अभाज्य संख्याओं में तोड़ने और निजी कुंजी वापस पाने देने के लिए n का गुणनखंडन करें दबाएँ।
कुंजियाँ कैसे काम करती हैं
दो अभाज्य संख्याओं को गुणा करें: n = p × q। p = 61 और q = 53 के साथ n = 3233। संख्या φ(n) = (p − 1)(q − 1) = 3120 उन संख्याओं को गिनती है जो n से छोटी हैं और जिनका n के साथ कोई उभयनिष्ठ गुणनखंड नहीं है, और इसकी गणना केवल वही कर सकता है जो p और q जानता हो। e = 17 चुनें, जिसका 3120 के साथ कोई उभयनिष्ठ गुणनखंड नहीं है, और ऐसा d ढूँढें कि e × d, φ(n) के किसी गुणज से 1 अधिक हो: यहाँ d = 2753, क्योंकि 17 × 2753 = 46801 = 15 × 3120 + 1। (e, n) प्रकाशित करें और d अपने पास रखें। संदेश m, c = mᵉ mod n बन जाता है, और ऑयलर का प्रमेय गारंटी देता है कि cᵈ mod n से m वापस मिलता है।
इसे तोड़ना कठिन क्यों है
हमलावर को जो कुछ चाहिए, वह सब n के गुणनखंडों में छिपा है। n = 3233 के साथ यह कोई सुरक्षा नहीं है: विषम भाजक आज़माने से लगभग दो दर्जन प्रयासों के बाद 53 मिल जाता है। लेकिन मेहनत n के वर्गमूल के साथ बढ़ती है। 2048 बिट के मापांक में लगभग 617 अंक होते हैं, और आज मौजूद किसी भी कंप्यूटर पर कोई भी ज्ञात विधि उपयोगी समय में इसका गुणनखंडन नहीं कर सकती। हस्ताक्षर करना RSA को उलटी दिशा में चलाना है: s = mᵈ mod n केवल निजी कुंजी से बनाया जा सकता है, और कोई भी जाँच सकता है कि sᵉ mod n से m वापस मिलता है।
अक्सर पूछे जाने वाले प्रश्न
कोई सार्वजनिक कुंजी से d की गणना क्यों नहीं कर सकता?
d ढूँढने के लिए आपको φ(n) = (p − 1)(q − 1) चाहिए, और φ(n) पाने के लिए p और q चाहिए। n से इन्हें वापस पाने का अर्थ है उसका गुणनखंडन करना, और सैकड़ों अंकों वाली संख्याओं के लिए कोई तेज़ विधि ज्ञात नहीं है। डेमो आपको खिलौना कुंजियों का गुणनखंडन एक सेकंड के अंश में करने देता है, जो ठीक यही दिखाता है कि असली कुंजियाँ इतनी बड़ी क्यों होती हैं।
संदेश को एक बार में एक अक्षर करके क्यों एन्क्रिप्ट किया जाता है?
क्योंकि खिलौना कुंजियाँ छोटी हैं: RSA केवल n से छोटी संख्या को एन्क्रिप्ट कर सकता है। n = 3233 के साथ हर अक्षर का कोड उसमें समा जाता है, लेकिन पूरा वाक्य नहीं समाएगा। असली RSA 2048 बिट या उससे बड़े मापांक का इस्तेमाल करता है, संदेश में यादृच्छिक बाइट्स की पैडिंग जोड़ता है ताकि एक ही संदेश कभी दो बार एक ही तरह से एन्क्रिप्ट न हो, और व्यवहार में केवल AES जैसे किसी तेज़ सिफ़र की एक छोटी कुंजी को एन्क्रिप्ट करता है।
बार-बार वर्ग करना क्या करता है?
यह m²⁷⁵³ mod n जैसी विशाल घातों की गणना उस विशाल संख्या को कभी लिखे बिना करता है। घातांक को द्विआधारी में लिखें, फिर उसके बिटों पर एक-एक करके चलें: हर बिट के लिए चालू परिणाम का वर्ग करें और हर 1 के लिए m से गुणा करें, और हर बार mod n में शेषफल लें। 2048 बिट के घातांक के लिए केवल लगभग 2048 बार वर्ग करना पड़ता है।
एन्क्रिप्ट करने और हस्ताक्षर करने में क्या अंतर है?
एन्क्रिप्ट करने में प्राप्तकर्ता की सार्वजनिक कुंजी इस्तेमाल होती है, ताकि केवल प्राप्तकर्ता की निजी कुंजी ही उसे पलट सके। हस्ताक्षर करने में भेजने वाले की निजी कुंजी इस्तेमाल होती है, ताकि कोई भी भेजने वाले की सार्वजनिक कुंजी से उसकी जाँच कर सके और जान सके कि संदेश उस कुंजी के धारक से आया है और बदला नहीं गया।
क्या मेरा संदेश कहीं भेजा जाता है?
नहीं। सब कुछ आपके ब्राउज़र में ही गणना किया जाता है, और आपकी अभाज्य संख्याएँ और संदेश इसी ब्राउज़र के लोकल स्टोरेज में रहते हैं।
संबंधित टूल

RSA की व्याख्या
RSA एन्क्रिप्शन चरण-दर-चरण कैसे काम करता है: दो अभाज्य संख्याएँ, मापांक n, ऑयलर का टोशिएंट फलन, सार्वजनिक और निजी घातांक, बार-बार वर्ग करना, डिजिटल हस्ताक्षर, और बड़ी संख्याओं का गुणनखंडन इसे सुरक्षित क्यों रखता है।

डिफ़ी-हेलमैन कुंजी विनिमय
देखें कि दो लोग खुले में एक गुप्त कुंजी पर कैसे सहमत होते हैं: डिफ़ी-हेलमैन विनिमय चरण-दर-चरण, पेंट मिलाने के रूप में और gᵃ mod p के रूप में, और ईव इसे तोड़ने के लिए हर घातांक आज़माती है।

सीज़र सिफ़र क्रैकर
सीज़र शिफ़्ट या ROT13 से एन्क्रिप्ट और डिक्रिप्ट करें, सिफ़र चक्र घुमाएँ और किसी भी सीज़र संदेश को बिना कुंजी के तोड़ें: सभी 26 शिफ़्ट सात भाषाओं की अक्षर आवृत्तियों के आधार पर रैंक किए जाते हैं।

त्रुटि-सुधार कोड सिम्युलेटर
हैमिंग (7,4) कोडवर्ड में बिट पलटें और देखें कि तीन पैरिटी वृत्त त्रुटि को कैसे ढूँढ़ते और ठीक करते हैं। एक अतिरिक्त पैरिटी बिट से दोहरी त्रुटियाँ पकड़ें, और टेक्स्ट को शोर वाले चैनल से कोड के साथ और बिना कोड के भेजें।

एराटोस्थनीज़ की छलनी
देखें कि एराटोस्थनीज़ की छलनी 100, 200, 500 या 1000 तक की अभाज्य संख्याएँ कैसे ढूँढती है। हर अभाज्य संख्या अपने रंग में अपने गुणजों को कदम दर कदम काटती है।

मॉड्यूलर घड़ी
a mod n, योग, गुणनफल, घातें, व्युत्क्रम और मॉड्यूलो n भाग की गणना करें, हर चरण लिखे हुए, और उत्तर को n घंटों वाली घड़ी पर घूमते हुए देखें। ऋणात्मक और 30 अंकों वाली संख्याएँ भी।
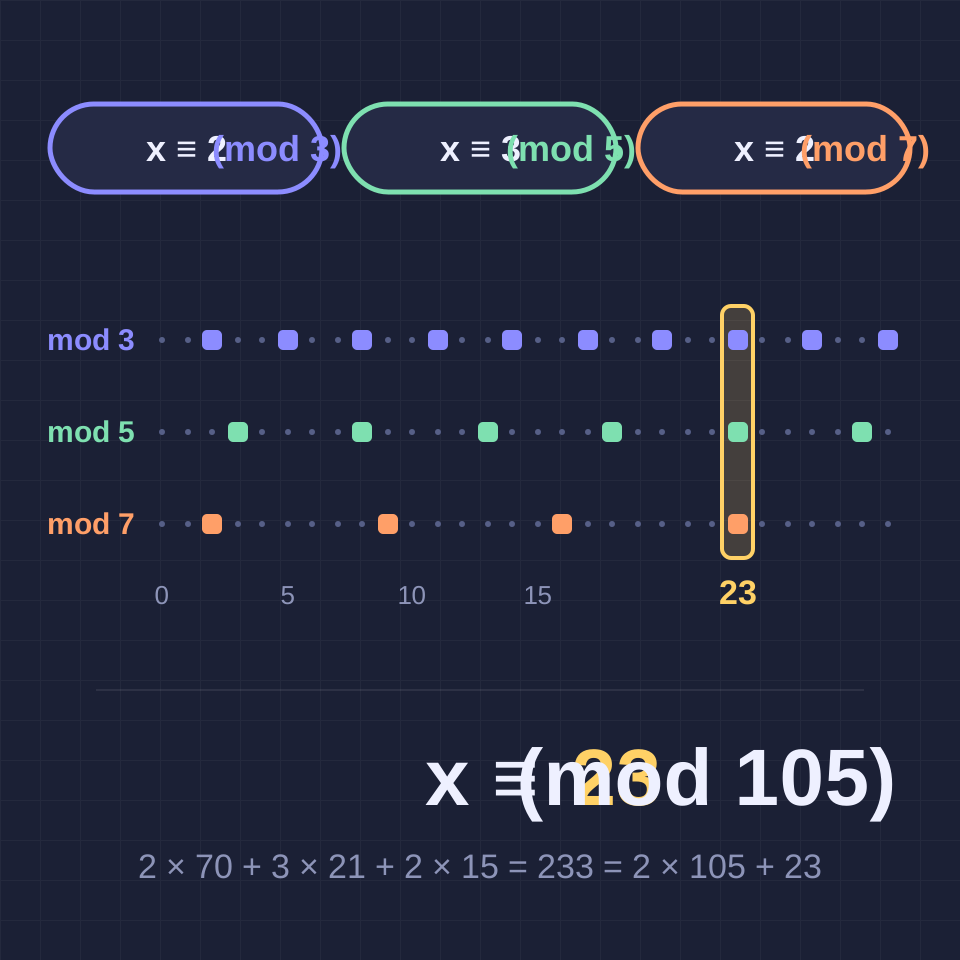
चीनी शेषफल प्रमेय कैलकुलेटर
जितने चाहें उतने समीकरणों के लिए x ≡ a (mod n) हल करें, हर चरण लिखा हुआ: विस्तारित यूक्लिड एल्गोरिदम के साथ पाठ्यपुस्तक की रचना, प्रतिस्थापन, उभयनिष्ठ गुणनखंड वाले मापांक और किसी भी आकार की संख्याएँ।
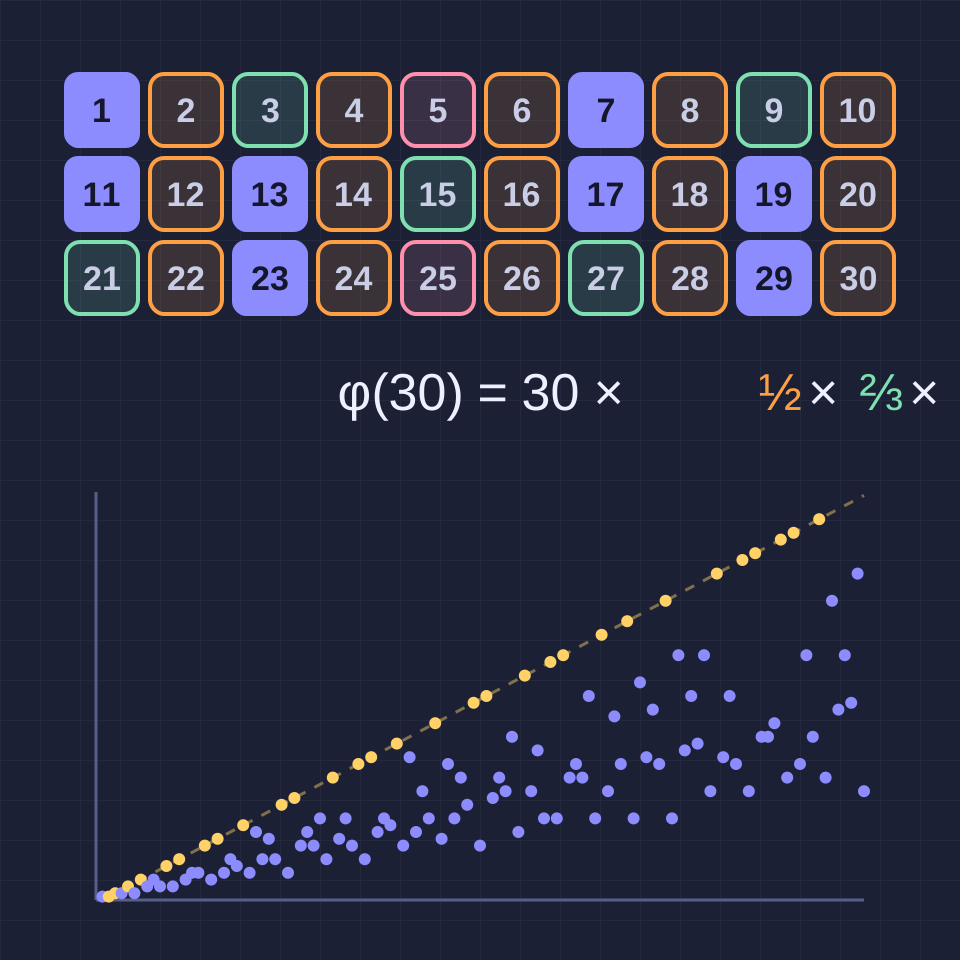
ऑयलर टोशिएंट कैलकुलेटर
10^18 तक किसी भी n के लिए गुणनफल सूत्र लिखकर ऑयलर का टोशिएंट फलन φ(n) निकालें, n की सहअभाज्य संख्याएँ देखें, ऑयलर प्रमेय जाँचें, φ(k) का ग्राफ़ बनाएँ और φ(n) = m हल करें।
आज़माने के लिए तैयार?
अपने ब्राउज़र में PictorX खोलें — शुरू करने के लिए इंस्टॉल या क्रेडिट कार्ड की ज़रूरत नहीं।
एडिटर पर जाएँ